
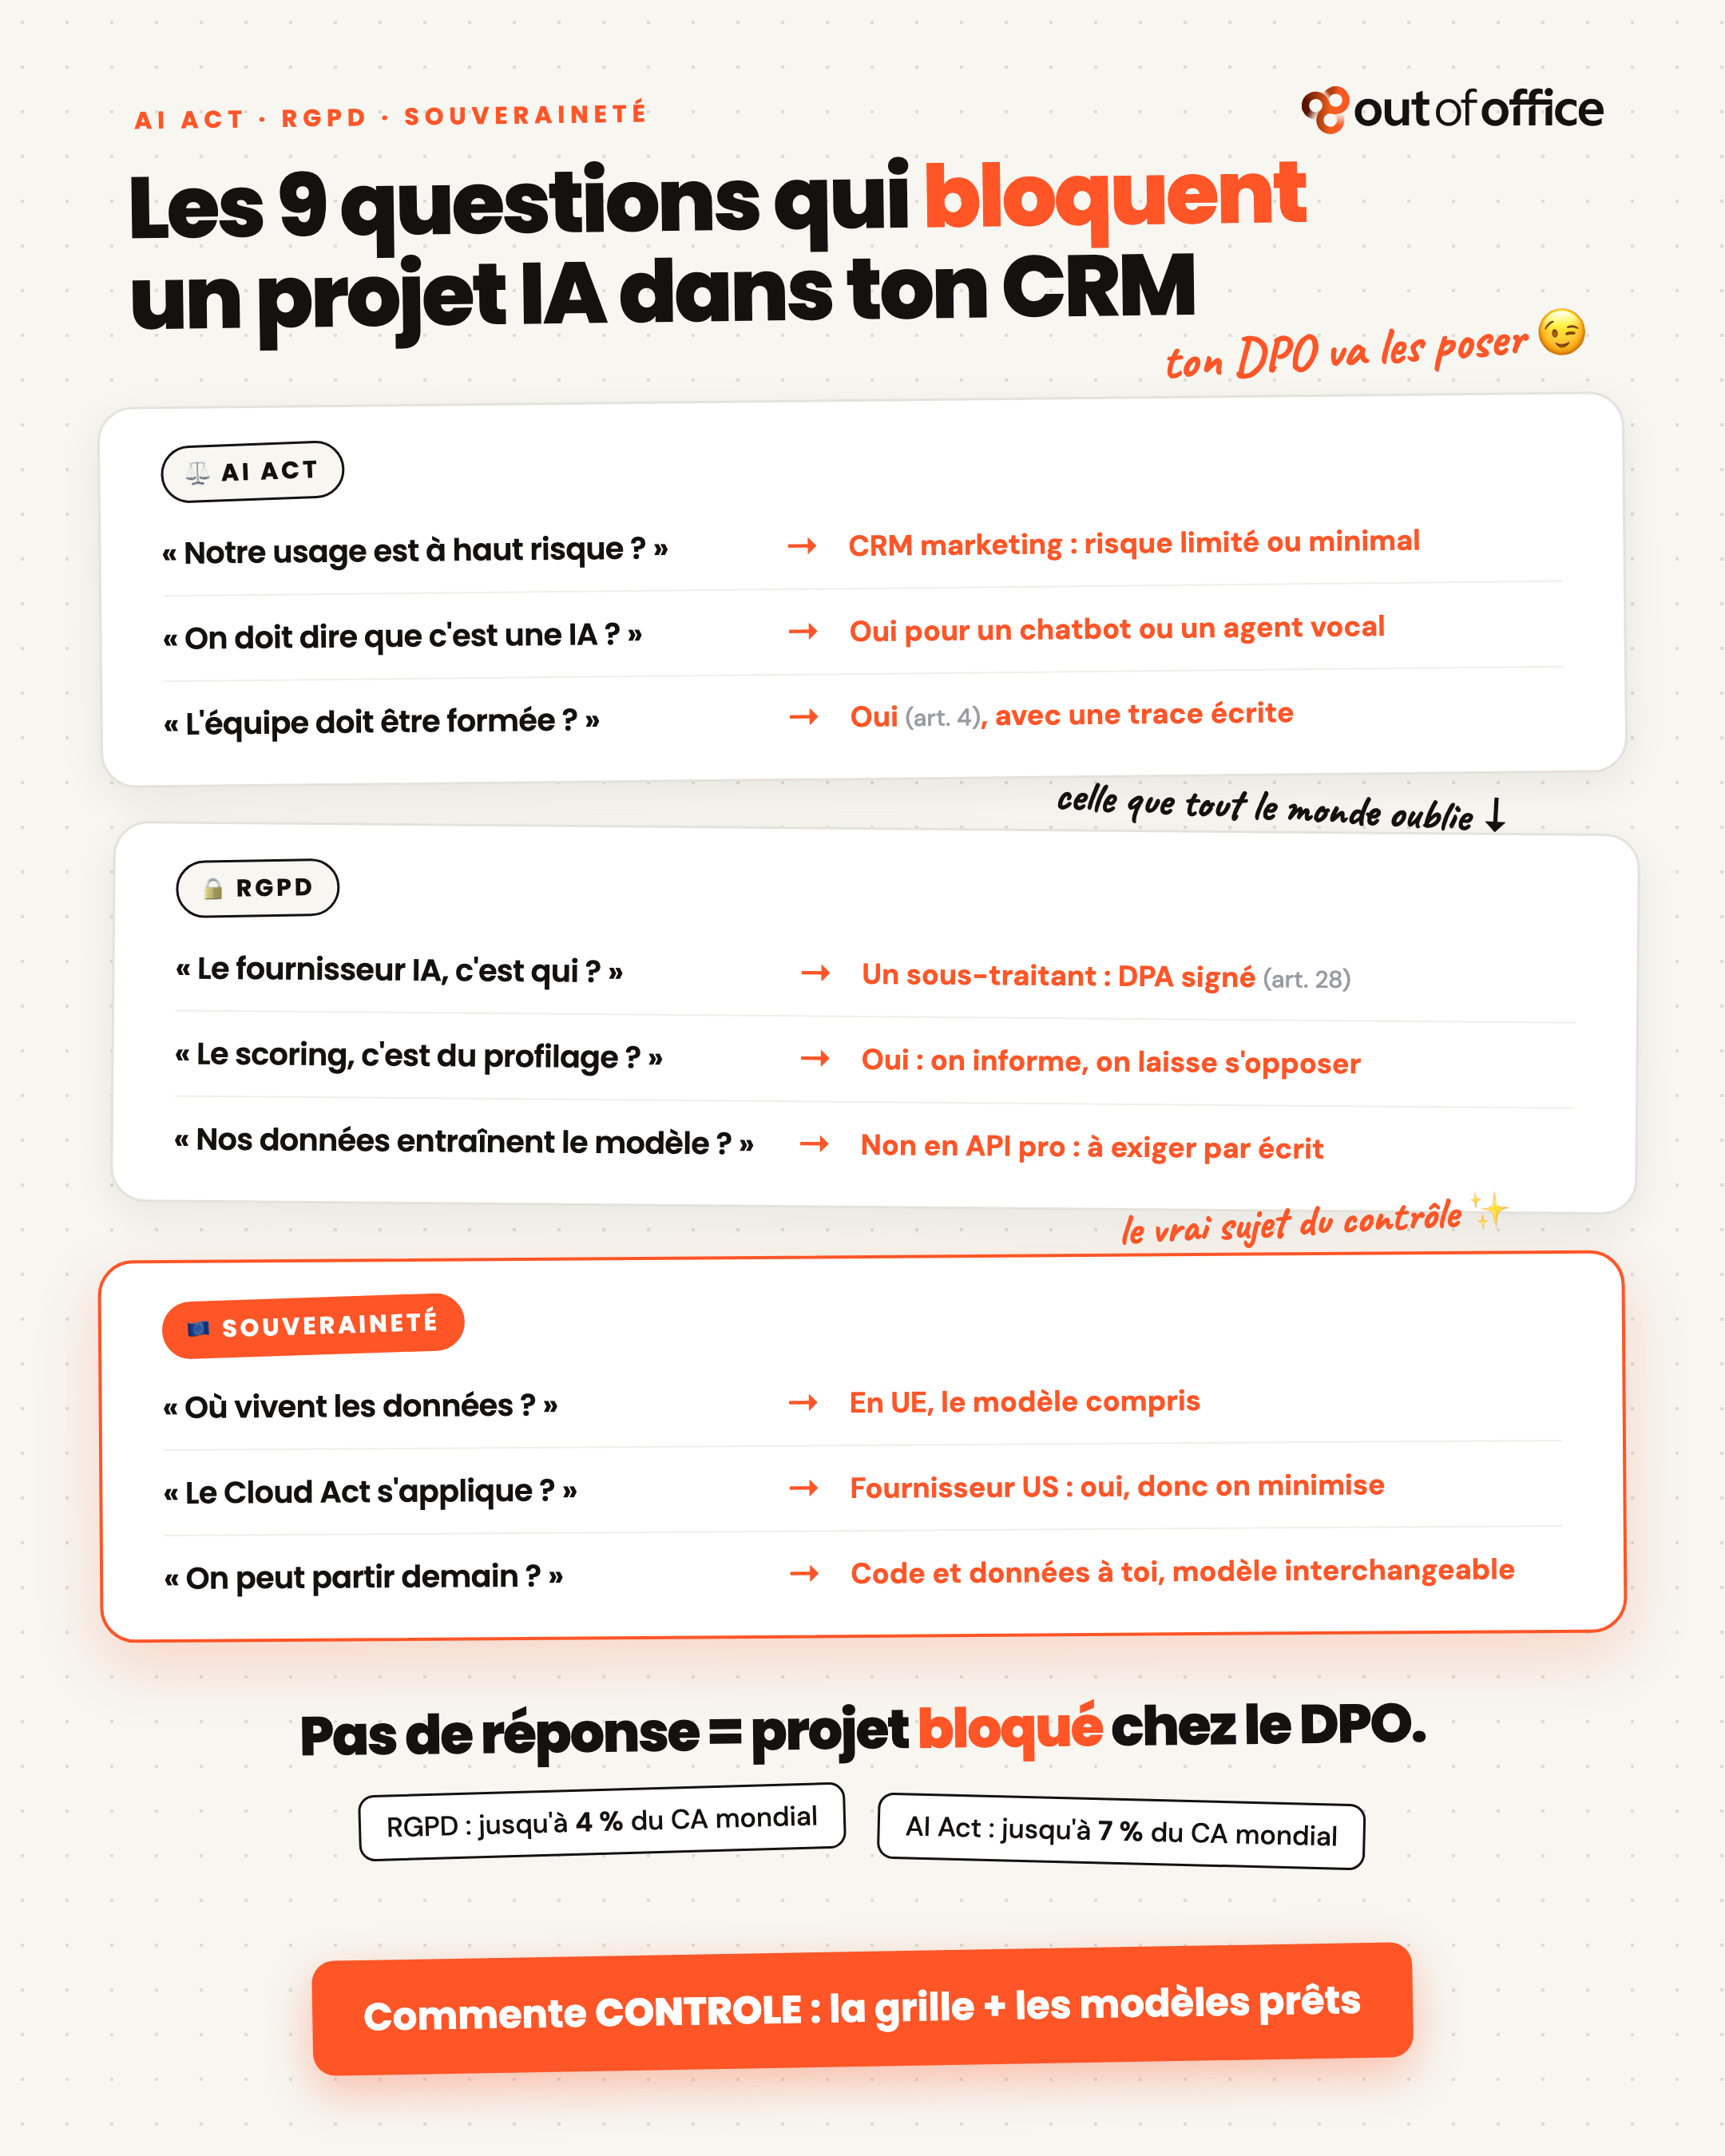
Ce guide est écrit pour les directions marketing et commerciales qui veulent brancher l'IA sur leur CRM, et qui savent qu'un jour le projet passera chez le DPO, la DSI ou les achats.
Ce jour-là, trois mots tombent : AI Act, RGPD, souveraineté. Sans réponses claires, le projet reste bloqué des mois. Avec elles, il passe en une réunion.
Tu trouveras ici :
- les 9 questions que ton DPO, ta DSI et tes achats vont poser, avec la réponse à donner et l'article de loi correspondant ;
- le modèle de registre des usages IA, prêt à remplir ;
- les clauses à mettre dans le contrat avec ton prestataire ;
- la méthode pour garder tes données en Europe, et pouvoir changer de modèle d'IA demain ;
- la fiche d'une page à transmettre au DPO.
Ce guide n'est pas un avis juridique. Il te donne les bonnes questions, les bonnes réponses dans les cas courants, et les bons articles. Fais valider ton cas précis par ton DPO ou ton juriste, et vérifie le calendrier d'application de l'AI Act, qui fait l'objet d'ajustements au niveau européen.
D'abord : de quoi parle-t-on ?
Les cinq demandes qu'on entend le plus chez les directions marketing :
- savoir d'où viennent vraiment les leads ;
- que les commerciaux arrêtent de remplir des champs ;
- ne plus appeler l'intégrateur pour chaque modification ;
- un reporting qu'on n'a pas à refaire chaque mois ;
- montrer au CODIR ce que l'IA a changé, avec des chiffres.
Pour y répondre, l'IA fait concrètement quatre choses dans un CRM : enrichir les fiches (recherche sur la société et le contact), scorer les leads, résumer les calls et remplir les champs, calculer le reporting. Ce sont ces quatre usages que les questions ci-dessous concernent.
Bloc 1 · AI Act
Question 1 · « Notre usage est-il à haut risque ? »
La réponse courte : pour les usages marketing et commerciaux classiques (enrichissement, scoring de leads B2B, résumés de calls, reporting), en général non. Ils relèvent du risque limité ou minimal.
Pourquoi : l'AI Act classe comme « à haut risque » une liste précise d'usages (annexe III) : biométrie, infrastructures critiques, éducation, emploi et gestion des travailleurs, accès aux services essentiels (dont l'évaluation de la solvabilité des personnes physiques), forces de l'ordre, migration, justice. Le scoring de prospects B2B n'en fait pas partie.
⚠️ Le point que presque tout le monde rate : l'annexe III vise aussi les systèmes utilisés pour évaluer la performance et le comportement des salariés. Si tes résumés de calls servent à noter tes commerciaux et à prendre des décisions sur eux (primes, évolution, sanctions), ce volet peut basculer en haut risque. Deux options : garder l'analyse des calls tournée vers le client et le coaching, sans décision automatisée sur les personnes ; ou traiter ce volet à part avec ton DPO.
Et à ne jamais faire : la reconnaissance des émotions des salariés sur le lieu de travail fait partie des pratiques interdites (article 5). Pas de « score d'humeur » de tes commerciaux.
Ce qu'il faut avoir par écrit : une note d'une demi-page qui décrit l'usage et conclut sur le niveau de risque. C'est la première chose que le DPO demandera.
Question 2 · « Doit-on dire que c'est une IA ? »
La réponse courte : oui, dès qu'un système d'IA échange directement avec une personne (chatbot sur le site, agent vocal, assistant qui répond en messagerie), sauf si c'est évident (article 50).
Ce que ça ne vise pas : un enrichissement de fiche, un score ou un résumé de call que seule ton équipe lit. Il n'y a pas d'échange avec le prospect.
Ce qu'il faut faire : une mention claire au début de l'échange (« Vous échangez avec un assistant automatisé »). Et pour les mails rédigés par l'IA, garder un humain qui relit et envoie : c'est plus simple, et c'est meilleur.
Question 3 · « L'équipe doit-elle être formée ? »
La réponse courte : oui. L'article 4 demande aux entreprises qui utilisent l'IA de prendre des mesures pour que les personnes concernées aient un niveau suffisant de maîtrise de l'IA.
Ce que ça veut dire en pratique : une formation adaptée à l'usage, pas un diplôme. Ce que fait l'outil, ses limites, quand ne pas lui faire confiance, ce qu'on ne lui envoie pas.
Ce qu'il faut avoir par écrit : la liste des personnes formées, la date et le contenu. Une trace simple suffit, tant qu'elle existe.
Bloc 2 · RGPD
Question 4 · « Le fournisseur d'IA, c'est qui pour nous ? »
La réponse courte : ton prestataire, et le fournisseur du modèle d'IA, sont en général des sous-traitants au sens du RGPD. Tu restes responsable de traitement.
Ce qu'il faut : un accord de sous-traitance (DPA) avec chacun (article 28). Il doit au minimum prévoir :
- l'objet, la durée, la nature et la finalité du traitement ;
- les types de données et les catégories de personnes concernées ;
- que le sous-traitant n'agit que sur tes instructions documentées ;
- la confidentialité des personnes qui accèdent aux données ;
- les mesures de sécurité (article 32) ;
- les conditions pour recourir à d'autres sous-traitants, avec ton autorisation ;
- l'aide pour répondre aux demandes des personnes (accès, effacement…) ;
- la suppression ou la restitution des données à la fin du contrat ;
- la possibilité d'audit.
Le signal d'alerte : un prestataire qui n'a jamais signé de DPA, ou qui ne sait pas te dire quel modèle il utilise et chez quel fournisseur.
Question 5 · « Le scoring des leads, c'est du profilage ? »
La réponse courte : oui. Évaluer automatiquement des personnes pour prédire leur intérêt est du profilage au sens du RGPD (article 4). C'est autorisé, avec trois conditions.
- Informer les personnes, dans ta politique de confidentialité et au moment de la collecte (articles 13 et 14) : tu enrichis et tu scores les contacts, à quelle fin, avec quels outils.
- Respecter le droit d'opposition : une personne peut s'opposer, à tout moment et sans justification, au profilage lié à la prospection (article 21). Il faut pouvoir exclure un contact du scoring.
- Garder un humain dans la décision : l'article 22 encadre les décisions entièrement automatisées qui produisent des effets importants sur une personne. Un score qui aide un commercial à prioriser ses appels n'en est pas une. Un score qui refuse automatiquement l'accès à un service peut l'être.
À vérifier avec le DPO : une analyse d'impact (AIPD, article 35) peut être nécessaire si le profilage est à grande échelle ou combine de nombreuses sources de données.
Question 6 · « Nos données entraînent-elles le modèle ? »
La réponse courte : avec les offres API professionnelles des grands fournisseurs, les données envoyées ne servent pas, par défaut, à entraîner leurs modèles. Ce n'est pas le cas de toutes les offres grand public.
Ce qu'il faut :
- utiliser une offre professionnelle (API ou offre entreprise), jamais un compte personnel ;
- vérifier les conditions du fournisseur, et leur durée de conservation des données ;
- l'écrire dans le contrat avec ton prestataire (voir la clause 2 plus bas).
Bloc 3 · Souveraineté
Question 7 · « Où vivent les données ? »
Il y a deux endroits à regarder, et la plupart des réponses n'en couvrent qu'un.
- La base de données (fiches, calls, scores) : elle peut être hébergée dans l'Union européenne sans difficulté, chez la plupart des hébergeurs.
- Le modèle d'IA : c'est là que les données transitent pour être traitées. Plusieurs options existent pour rester en Europe : des fournisseurs européens, ou les grands modèles proposés dans des régions européennes par les clouds (par exemple Claude via AWS Bedrock ou Google Cloud dans des régions UE).
Ce qu'il faut avoir par écrit : la région d'hébergement de la base et du modèle.
Question 8 · « Le Cloud Act s'applique-t-il ? »
La réponse courte : si un fournisseur est américain, oui, même si les données sont stockées en Europe : la loi américaine peut lui imposer de communiquer des données qu'il contrôle.
Ce qu'on fait concrètement :
- cartographier les fournisseurs américains de la chaîne (hébergeur, modèle, outils) ;
- s'appuyer sur un mécanisme de transfert valable : le cadre de protection des données UE / États-Unis pour les entreprises certifiées, ou des clauses contractuelles types ;
- minimiser ce qui part vers le modèle : envoyer le texte utile, pas la fiche entière ; retirer les données inutiles (téléphone, adresse) avant l'envoi ;
- chiffrer les données stockées, et garder la main sur les accès.
Le but n'est pas d'éliminer tout fournisseur américain, ce qui est rarement réaliste. C'est de savoir ce qui sort, où, et pourquoi.
Question 9 · « Peut-on changer d'IA demain, ou partir ? »
La réponse courte : oui, si c'est prévu dès le départ. C'est la question la plus importante des neuf, parce qu'elle détermine ta liberté pour les années suivantes.
Ce qu'il faut :
- le code est à toi : développé sur des comptes au nom de ton entreprise (dépôt de code, hébergement, base) ;
- le modèle est un composant interchangeable : l'outil appelle le modèle par une couche dédiée, et passer d'un fournisseur à un autre est un changement de configuration, pas une reconstruction ;
- les données sont exportables dans un format ouvert ;
- la documentation permet à un autre prestataire, ou à ton équipe, de reprendre.
Le modèle de registre des usages IA
Le registre n'est pas imposé sous cette forme par un texte unique, mais c'est le document qui répond à la moitié des questions de ton DPO, et qui nourrit ton registre des traitements RGPD. Une ligne par usage.
| Champ | Exemple : scoring des leads |
|---|---|
| Usage | Score de 1 à 5 attribué à chaque nouveau lead |
| Finalité | Prioriser les rappels commerciaux |
| Outil et prestataire | Couche IA sur le CRM, développée par [prestataire] |
| Modèle et fournisseur | [nom du modèle], [fournisseur], région [UE] |
| Données utilisées | Société, fonction, taille, source du lead, notes de qualification |
| Données exclues | Téléphone, adresse personnelle, données sensibles |
| Personnes concernées | Prospects B2B |
| Base légale RGPD | Intérêt légitime (prospection B2B) |
| Information des personnes | Politique de confidentialité, section « prospection » |
| Niveau de risque AI Act | Risque minimal (hors annexe III) |
| Humain dans la boucle | Le commercial voit la raison du score et peut le modifier |
| Responsable interne | [nom], direction marketing |
| DPA signé | Oui, le [date] |
| Dernière revue | [date] |
Fais la même chose pour chaque usage : enrichissement, résumés de calls, reporting, et tout agent qui parle aux clients.
Les clauses à mettre dans le contrat
À adapter et à faire valider par ton juriste. Le fond, lui, ne se négocie pas.
Clause 1 · Sous-traitance des données. « Le Prestataire agit en qualité de sous-traitant au sens de l'article 28 du RGPD. Les conditions du traitement figurent dans l'accord de sous-traitance annexé au présent contrat, qui liste l'ensemble des sous-traitants ultérieurs, y compris les fournisseurs de modèles d'IA. »
Clause 2 · Non-entraînement. « Les données du Client ne sont utilisées ni par le Prestataire ni par ses sous-traitants pour entraîner, améliorer ou évaluer un modèle d'intelligence artificielle. Le Prestataire n'utilise que des offres professionnelles garantissant cette exclusion. »
Clause 3 · Localisation. « Les données du Client sont hébergées et traitées dans l'Union européenne, y compris lors de leur traitement par un modèle d'intelligence artificielle, sauf accord écrit préalable du Client. »
Clause 4 · Changement de sous-traitant. « Le Prestataire informe le Client par écrit, avec un préavis de [30] jours, de tout changement de fournisseur de modèle d'IA ou d'hébergeur. Le Client peut s'y opposer. »
Clause 5 · Propriété et accès. « Le code spécifique développé pour le Client lui est cédé. Le code, l'hébergement et la base de données sont déployés sur des comptes ouverts au nom du Client, qui en conserve les accès administrateur. »
Clause 6 · Réversibilité. « À tout moment et en fin de contrat, le Prestataire remet au Client l'ensemble de ses données dans un format ouvert et documenté, sous [15] jours, sans frais supplémentaires. »
Clause 7 · Validation humaine. « Les traitements d'IA livrés n'emportent aucune décision produisant des effets juridiques ou significatifs à l'égard d'une personne sans validation humaine. »
Clause 8 · Incidents. « Le Prestataire notifie au Client toute violation de données dans les meilleurs délais, et au plus tard [24 à 48] heures après en avoir pris connaissance, afin de lui permettre de respecter ses propres obligations. »
La fiche d'une page à transmettre au DPO
Copie, remplis, envoie. C'est souvent ce qui transforme « on va regarder » en « c'est bon pour moi ».
Projet : [nom], porté par [direction]. Ce que fait l'IA : [enrichissement, scoring, résumés de calls, reporting]. Données utilisées : [liste], données exclues : [liste]. Personnes concernées : [prospects B2B, clients, salariés ?]. Niveau de risque AI Act : [minimal / limité], justification en une phrase. Information des personnes : [où, comment], droit d'opposition : [comment il s'exerce]. Sous-traitants : [prestataire], [fournisseur du modèle], [hébergeur], DPA signés le [date]. Hébergement : base en [région UE], modèle en [région UE]. Non-entraînement : écrit au contrat, clause [n°]. Humain dans la boucle : [qui valide quoi]. Réversibilité : code et comptes au nom de l'entreprise, export des données sous [15] jours. Formation des utilisateurs : [qui, quand].
Et maintenant ?
Si ton projet est en préparation ou déjà bloqué chez le DPO, on peut regarder ensemble ton cas : les usages, les données, les fournisseurs, et ce qu'il faut écrire pour que ça passe.


